
Google розширив захист у Chrome: браузер тепер попереджає про «підозрілі» сайти ще до того, як користувач на них зайде. Функція працює в режимі Enhanced Protection — розширеному варіанті Safe Browsing, який компанія запустила ще у 2020 році. За даними Google, у 2025-му його увімкнули понад мільярд користувачів Chrome.
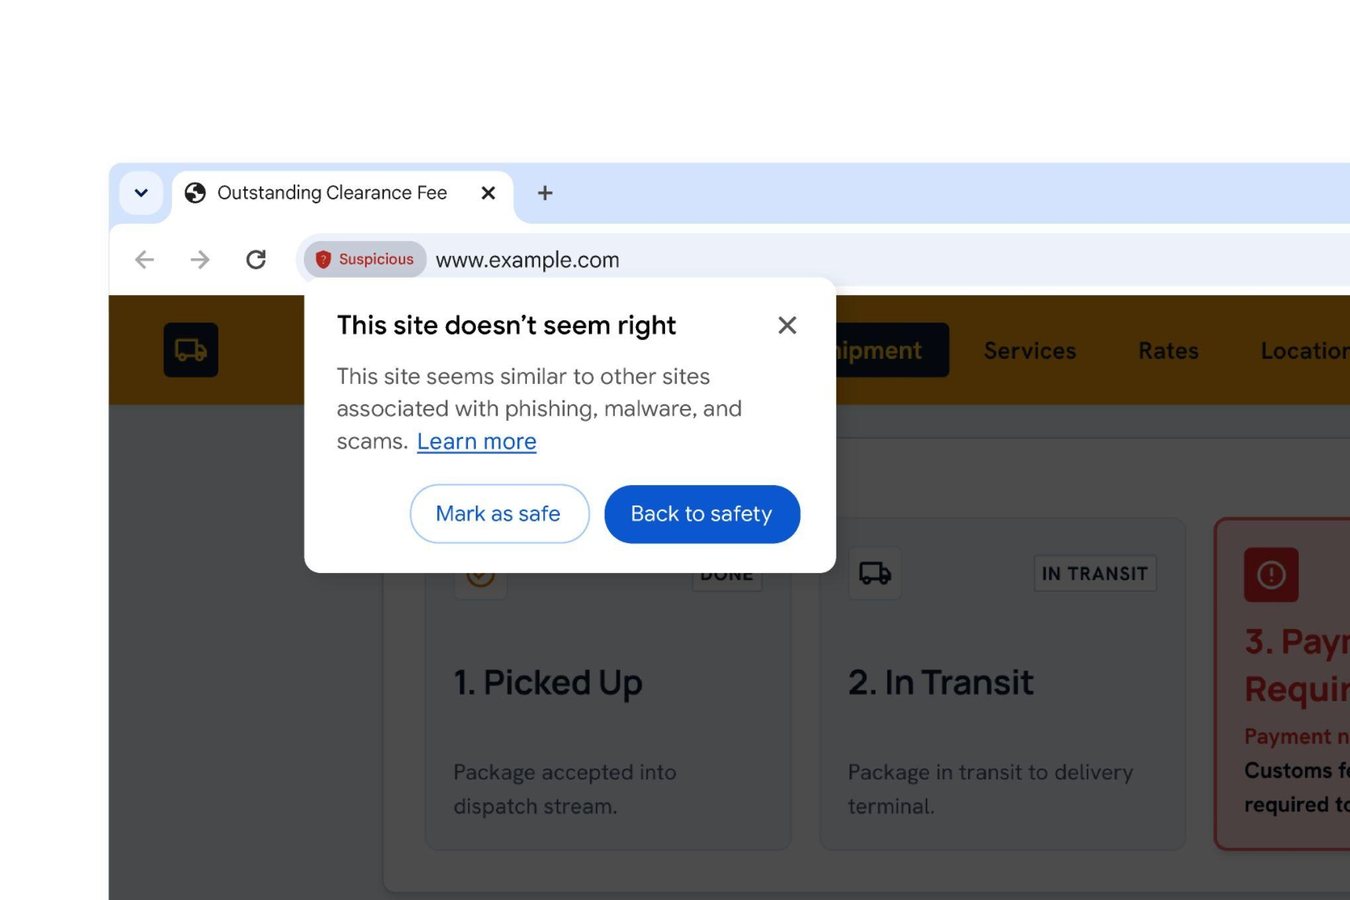
Логіка дворівнева, і вона повторює схему, яку Chrome уже застосовує до завантаження файлів із 2024 року. Якщо система бачить, що сайт має ознаки фішингу, малваре або шахрайства, але впевненості не вистачає, сторінка отримує статус «підозрілої». Тоді в адресному рядку з'являється значок щита, а після кліку відкривається вікно з двома опціями — «Позначити як безпечний» або «Назад до безпеки». Якщо ж Google впевнений у небезпеці, лишається звична червона заставка на весь екран, яка блокує взаємодію зі сторінкою.
Різниця у форматі попереджень — не косметика. Google пояснює, що окремий вигляд для «підозрілих» сайтів дозволяє показувати більше захисних повідомлень, не лякаючи користувачів щоразу червоною заглушкою. Для бізнесу це означає, що частина відвідувачів може побачити проміжне попередження замість миттєвого блокування — і саме від тексту та зрозумілості цього екрана залежить, чи дійде людина до сайту.
Паралельно Google посилив захист від атак типу ClickFix. Шахраї переконують жертву самостійно скопіювати й виконати «лікувальну» команду, щоб нібито усунути неіснуючу проблему. Скопійований текст зазвичай відрізняється від того, що показано на сторінці, і запускає легітимні системні утиліти — PowerShell або cmd.exe. Оскільки це вбудовані інструменти ОС, яким довіряє захисне ПЗ, зловмисники непомітно завантажують шкідливий код, а завантаження переходить із браузера в термінал і обходить захист Chrome та Safe Browsing.
Тепер Chrome розпізнає момент, коли людина скопіювала потенційний ClickFix-скрипт. Вміст буфера очищається від персональних даних, і очищений фрагмент надсилається в Safe Browsing на швидкий поведінковий аналіз. Якщо сервери Google визнають команду небезпечною, браузер одразу показує попередження. Google наголошує, що систему налаштовано на високу точність, аби не заважати розробникам, які щодня копіюють команди для термінала.
Ще один шар — серверна модель Gemini. Минулого року Chrome отримав інтеграцію Gemini на пристрої для захисту від шахрайства з фальшивою техпідтримкою. Експеримент визнали вдалим, тож тепер компанія переходить на потужнішу серверну модель і поширює захист на всіх користувачів Enhanced Protection. Система має розпізнавати не лише фейкову техпідтримку, а й підроблені антивіруси та фейкові оновлення браузера. Модель аналізує, який бренд імітує сайт, яка мета сторінки і наскільки ймовірне шахрайство в балах, а висновок Safe Browsing зіставляє з репутацією домену та іншими сигналами безпеки.
Щодо приватності Google заявляє: текст сторінки аналізується лише тоді, коли сайт має ознаки шахрайства з високою впевненістю, а вміст, надісланий із пристрою, обробляється ефемерно — не зберігається, не логується й не використовується для навчання моделей. Передавання вмісту буфера на сервери Google журналісти вже назвали питанням до приватності, але компанія наполягає, що дані очищуються.
Увімкнути Enhanced Protection можна в налаштуваннях Chrome: «Конфіденційність і безпека» → «Безпека». Google також радить активувати розширений захист в обліковому записі Google, щоб першими отримувати нові захисні функції. Для українських команд це передусім питання гігієни: якщо ви ведете сайти, лендінги або інтернет-магазини, варто перевірити, чи не потрапляє домен у «підозрілі» через застарілі редиректи, сумнівні скрипти або скарги користувачів. Таке попередження коштує конверсії, тож краще дізнатися про нього з панелі Google Search Console, а не від клієнта.
9