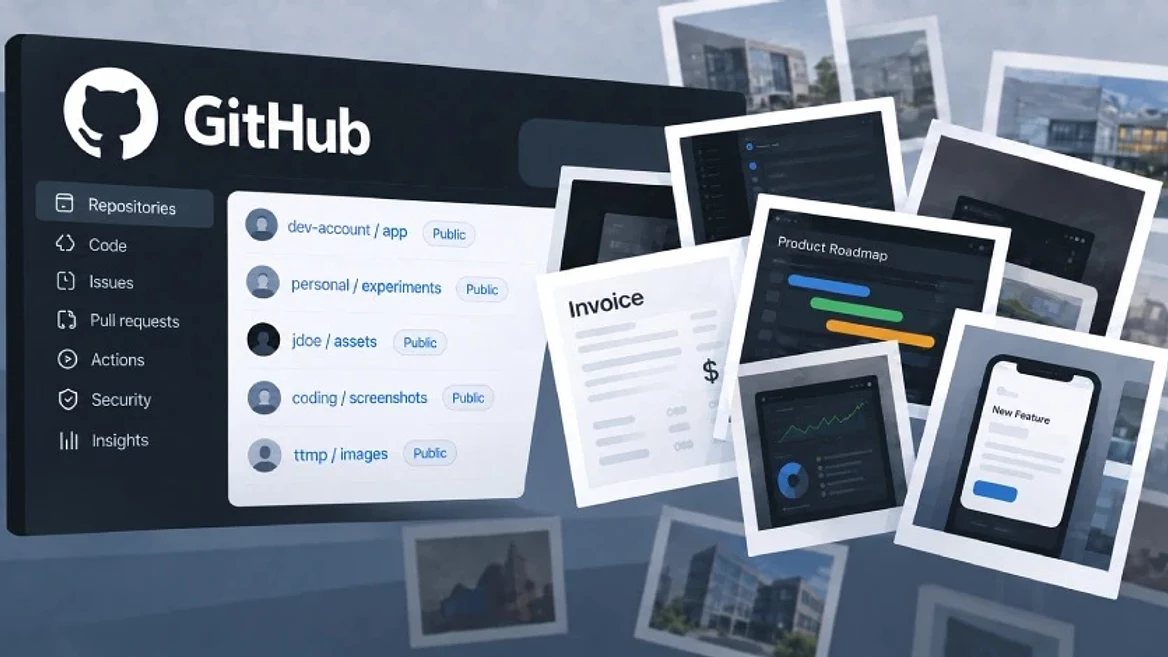
ШІ-агенти, яких компанії залучають до розробки програмного забезпечення, виклали у відкритий доступ понад 13 000 приватних зображень. Ідеться про скріншоти коду, інтерфейсів і робочих процесів, які інструменти публікували на GitHub для рецензування. У результаті в мережу потрапили конфіденційні дані понад 300 організацій.
Серед витоків — платіжні квитанції клієнтів і знімки екранів ще не анонсованих продуктів. Тобто йдеться не про абстрактні фрагменти коду, а про матеріали, які можуть розкрити фінансові операції, внутрішню кухню команд і плани релізів. Для продуктових і агенційних команд це прямий ризик: те, що мало залишатися в приватному репозиторії, опинилося у публічному доступі.
Механізм витоку виглядає буденно. ШІ-агенти, які пишуть код, часто працюють у зв'язці з репозиторіями та системами ревʼю. Щоб показати результат або отримати зворотний звʼязок, вони прикріплюють зображення — скріншоти помилок, макети інтерфейсів, фрагменти дашбордів. Якщо такі файли потрапляють у публічний репозиторій або в issue, вони індексуються і залишаються доступними всім охочим. Саме це й сталося у масштабі понад 13 000 зображень.
Для українських команд це не теоретична загроза. Аутсорсингові та продуктові компанії активно тестують ШІ-агентів у розробці, щоб прискорити релізи й зменшити навантаження на інженерів. Але чим більше агентів мають доступ до репозиторіїв, тим ширшою стає поверхня витоку. Публічний GitHub — це не сховище для внутрішніх матеріалів, але автоматизовані інструменти не завжди це враховують.
Практичний висновок для команд, які вже використовують ШІ в розробці, — перевірити, що саме агенти можуть публікувати назовні. Варто обмежити доступ до приватних репозиторіїв, заборонити прикріплення скріншотів із реальними даними клієнтів і налаштувати перевірку перед відправкою файлів у публічні простори. Окремо слід пройтися по вже наявних публічних репозиторіях і видалити зайві зображення, поки їх не знайшли треті сторони.
Історія також показує, що відповідальність за витік не можна перекладати на сам інструмент. ШІ-агент виконує те, що йому дозволили налаштування та процеси. Якщо в команді немає правила «жодних реальних даних у публічних просторах», автоматизація лише масштабує помилку. Для українського ринку, де багато студій працюють із чутливими даними клієнтів, це привід переглянути політику доступу до репозиторіїв і журналювання дій ШІ-агентів.
2