
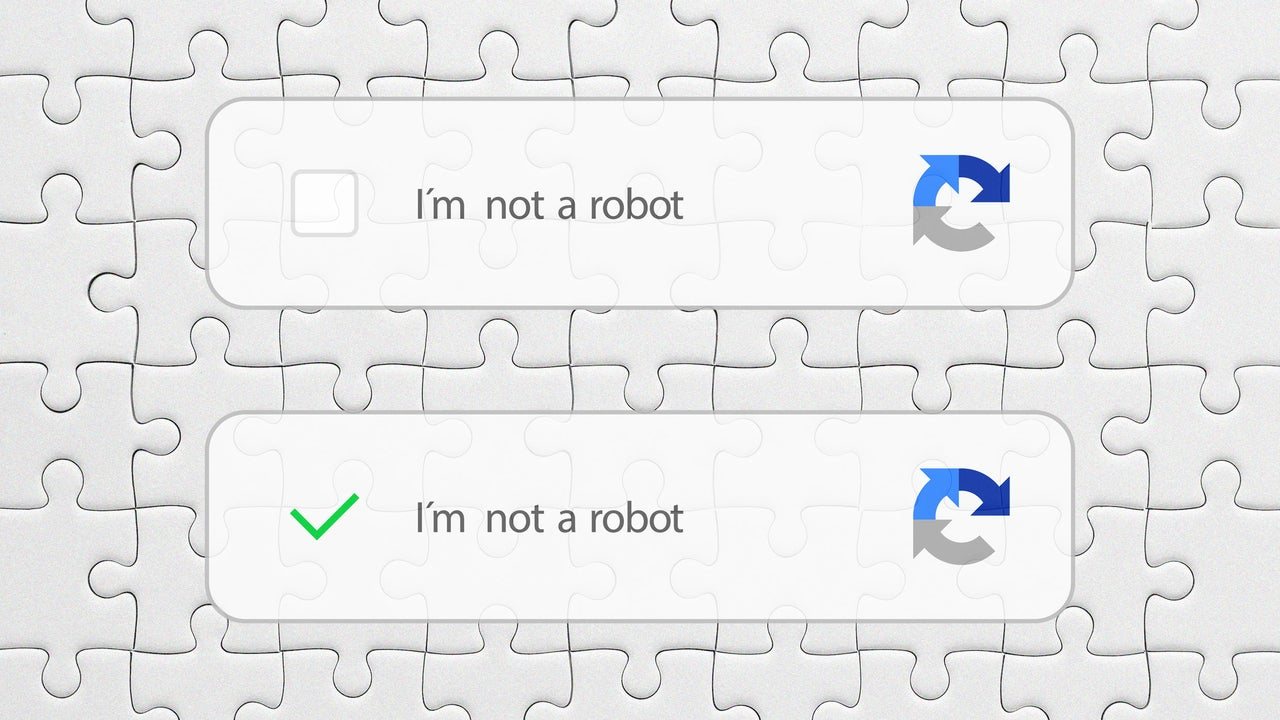
Шахраї поширюють фальшиві вікна CAPTCHA на сайтах, які імітують відомі бренди, зокрема Amazon, Facebook і Apple. Мета проста: змусити користувача самостійно запустити шкідливий код на власному комп'ютері. Схема небезпечна саме тим, що виглядає знайомо, адже звичну перевірку «я не робот» більшість людей вважає безпечною рутиною.
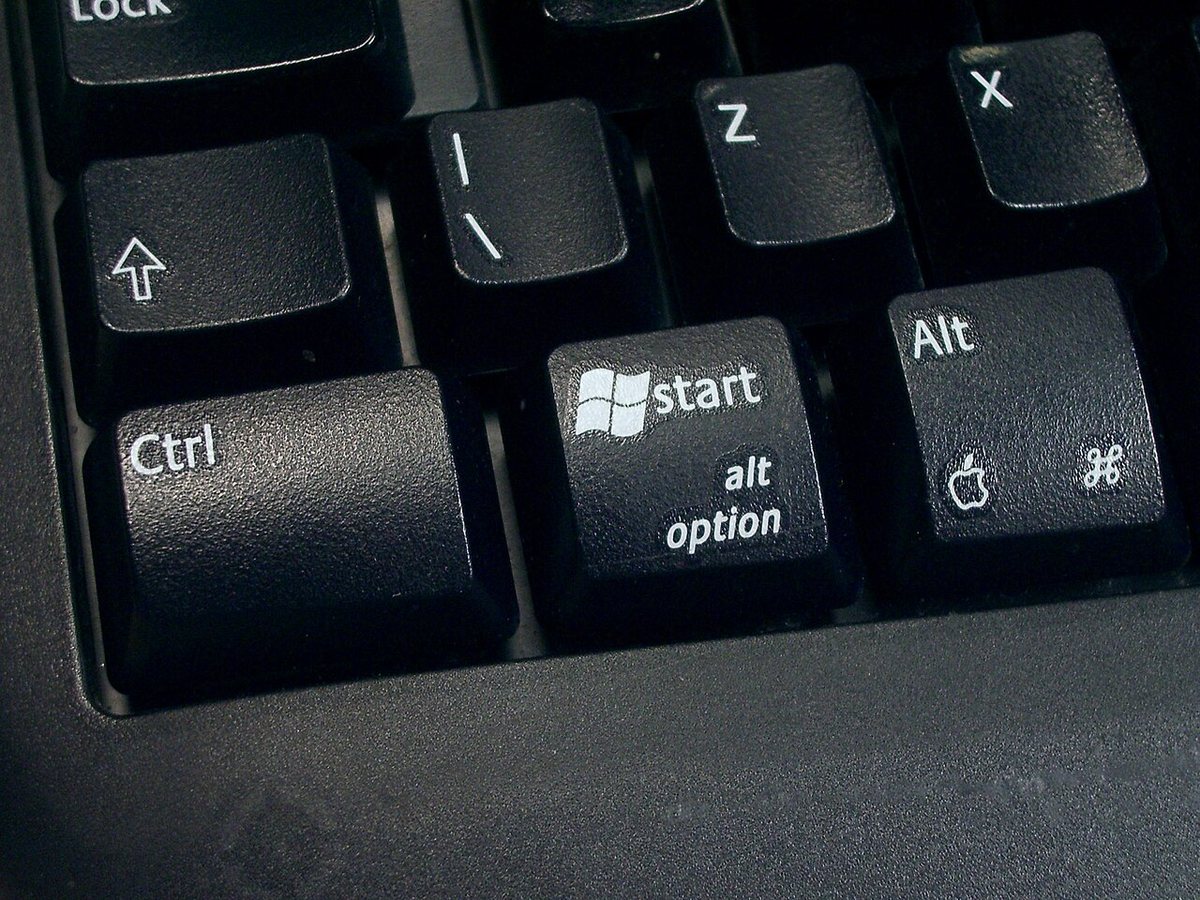
Сценарій починається з несподіваного спливаючого вікна на сайті, який людина, можливо, навіть не відвідувала. Замість простого завдання з розпізнаванням об'єктів чи літер вікно пропонує виконати низку інструкцій. Користувача просять натиснути комбінацію клавіш, яка копіює в буфер обміну прихований шкідливий код. Далі від людини вимагають вставити цей код у вікно «Виконати» у Windows або в Terminal на Mac. Саме після цього кроку запускається завантаження зловмисного програмного забезпечення. Фальшива перевірка, таким чином, перекладає на користувача роль того, хто й запускає атаку, а не просто проходить тест.
Шкідливий код завантажує й встановлює malware на пристрій. У таких програмах можуть бути кейлоггери, які фіксують кожне натискання клавіш, а також шпигунське ПЗ. Через них зловмисники можуть отримати імена користувачів, паролі та іншу особисту інформацію. Викрадені дані шахраї використовують для фінансових та інших злочинів. Текст джерела не містить оцінок кількості постраждалих чи сум збитків, тож масштаб проблеми залишається невідомим у цифрах.
CAPTCHA існують для того, щоб відрізняти людей від ботів, і тому користувачі звикли їх проходити без розмірковувань. Саме ця довіра робить фальшиві вікна ефективними. Водночас такі підробки стають дедалі поширенішими. Федеральна торгова комісія США вже видала попередження про цю тактику earlier this year, і це, за логікою матеріалу, свідчить про зростання її поширення. Джерело не називає конкретних авторів чи угруповань, що стоять за кампаніями, і не повідомляє, наскільки успішною є схема.
Є кілька ознак, за якими можна відрізнити справжню перевірку від підробки. Легітимна CAPTCHA ніколи не просить вводити команди з клавіатури або запускати програми. Довгі списки інструкцій на кшталт «натисніть, вставте, відкрийте» є тривожним сигналом. Підозрілим має бути й сайт, який з'являється несподівано і виглядає як підроблена версія відомого бренду з трохи зміненою адресою. Саме неочікуваність появи вікна на сторінці, яку людина не відкривала, часто першим сигналізує про проблему.
Якщо користувач уже виконав інструкції, варто негайно відключитися від інтернету, вимкнувши Wi-Fi, щоб обмежити передачу даних назовні. Далі слід запустити захисне програмне забезпечення, яке знайде й видалить шкідливі файли. Найкращий захист, однак, простий: не взаємодіяти з підозрілими спливаючими вікнами взагалі. Для українських команд і користувачів це важливе нагадування, адже така схема легко адаптується під місцевих постачальників, банки чи онлайн-магазини, і звичка перевіряти будь-яку незнайому вимогу виконати команду має стати стандартом роботи з вебом.
1
Джерело: Beware this CAPTCHA scam designed to steal your data